GEGER Kasus Dugaan Penyadapan Presiden Prabowo: Mengulik Teknologi LIMS dan Mekanisme Lawful Interception
Pernah kepikiran nggak, bagaimana sebuah nomor telepon bisa dipantau tanpa harus memegang HP pemiliknya? Ternyata, di dunia telekomunikasi ada teknologi khusus yang memungkinkan proses tersebut dilakukan melalui infrastruktur jaringan. Teknologi ini dikenal dengan istilah Lawful Interception.
Topik ini kembali menjadi perhatian setelah muncul pemberitaan mengenai kasus dugaan penyadapan ilegal yang menyeret tiga orang berinisial LSP, ASN, dan EH. Dalam pengungkapan kasus pada November 2026, Bareskrim Polri menyebut adanya dugaan penyalahgunaan sistem Lawful Interception Management System (LIMS).
Kasus ini menarik untuk dibahas bukan hanya dari sisi hukum, tetapi juga dari sisi teknologi. Sebab, di balik sebuah sistem penyadapan terdapat infrastruktur jaringan, server, pengelolaan data, mekanisme autentikasi, hingga sistem keamanan yang cukup kompleks.
Nah, kali ini kita akan mengulik bagaimana teknologi LIMS bekerja, apa hubungannya dengan Lawful Interception, dan mengapa sistem seperti ini membutuhkan pengamanan yang sangat ketat.
1. Mengenal LIMS, Sistem yang Digunakan dalam Pengelolaan Penyadapan
Sebelum membahas lebih jauh, kita kenalan dulu dengan LIMS.
LIMS merupakan singkatan dari Lawful Interception Management System. Secara sederhana, sistem ini digunakan untuk mengelola aktivitas intersepsi komunikasi dalam suatu mekanisme penyadapan yang memiliki dasar hukum.
Bayangkan sebuah dashboard administrator yang digunakan untuk mengelola permintaan intersepsi, mengatur informasi target, memantau status proses, dan mengelola informasi terkait aktivitas penyadapan.
Namun, perlu dipahami bahwa LIMS bukan aplikasi biasa yang bisa dipasang di HP lalu langsung digunakan untuk mendengarkan percakapan seseorang. Sistem ini berkaitan dengan infrastruktur telekomunikasi dan komponen khusus yang bekerja di belakang layar.
Dalam kasus yang sedang dibahas, penyidik mengungkap dugaan adanya penyalahgunaan sistem LIMS, termasuk pemasukan sejumlah nomor telepon tanpa melalui prosedur verifikasi yang semestinya.
2. Apa Itu Lawful Interception?
Kalau LIMS berfungsi untuk mengelola sistemnya, lalu apa sebenarnya Lawful Interception?
Lawful Interception (LI) adalah mekanisme intersepsi komunikasi yang dilakukan oleh pihak berwenang berdasarkan ketentuan hukum yang berlaku.
Teknologi ini dapat digunakan dalam proses penegakan hukum, misalnya untuk mendukung penyelidikan atau penyidikan terhadap tindak pidana tertentu.
Secara sederhana, bayangkan ada sebuah proses investigasi yang membutuhkan informasi komunikasi dari nomor telepon tertentu. Dalam kondisi yang diizinkan hukum, pihak berwenang dapat mengajukan permintaan intersepsi melalui prosedur yang berlaku.
Nah, di sinilah teknologi Lawful Interception berperan.
Sistem ini memungkinkan informasi komunikasi diteruskan melalui infrastruktur khusus kepada pihak yang memiliki kewenangan untuk mengaksesnya.
Tetapi, ada satu hal penting: teknologi ini bukan berarti semua orang yang memiliki akses ke sistem bebas melakukan penyadapan. Penggunaannya harus memperhatikan dasar hukum, kewenangan, ruang lingkup, dan pengawasan.
3. Bagaimana Arsitektur Teknologi Lawful Interception Bekerja?
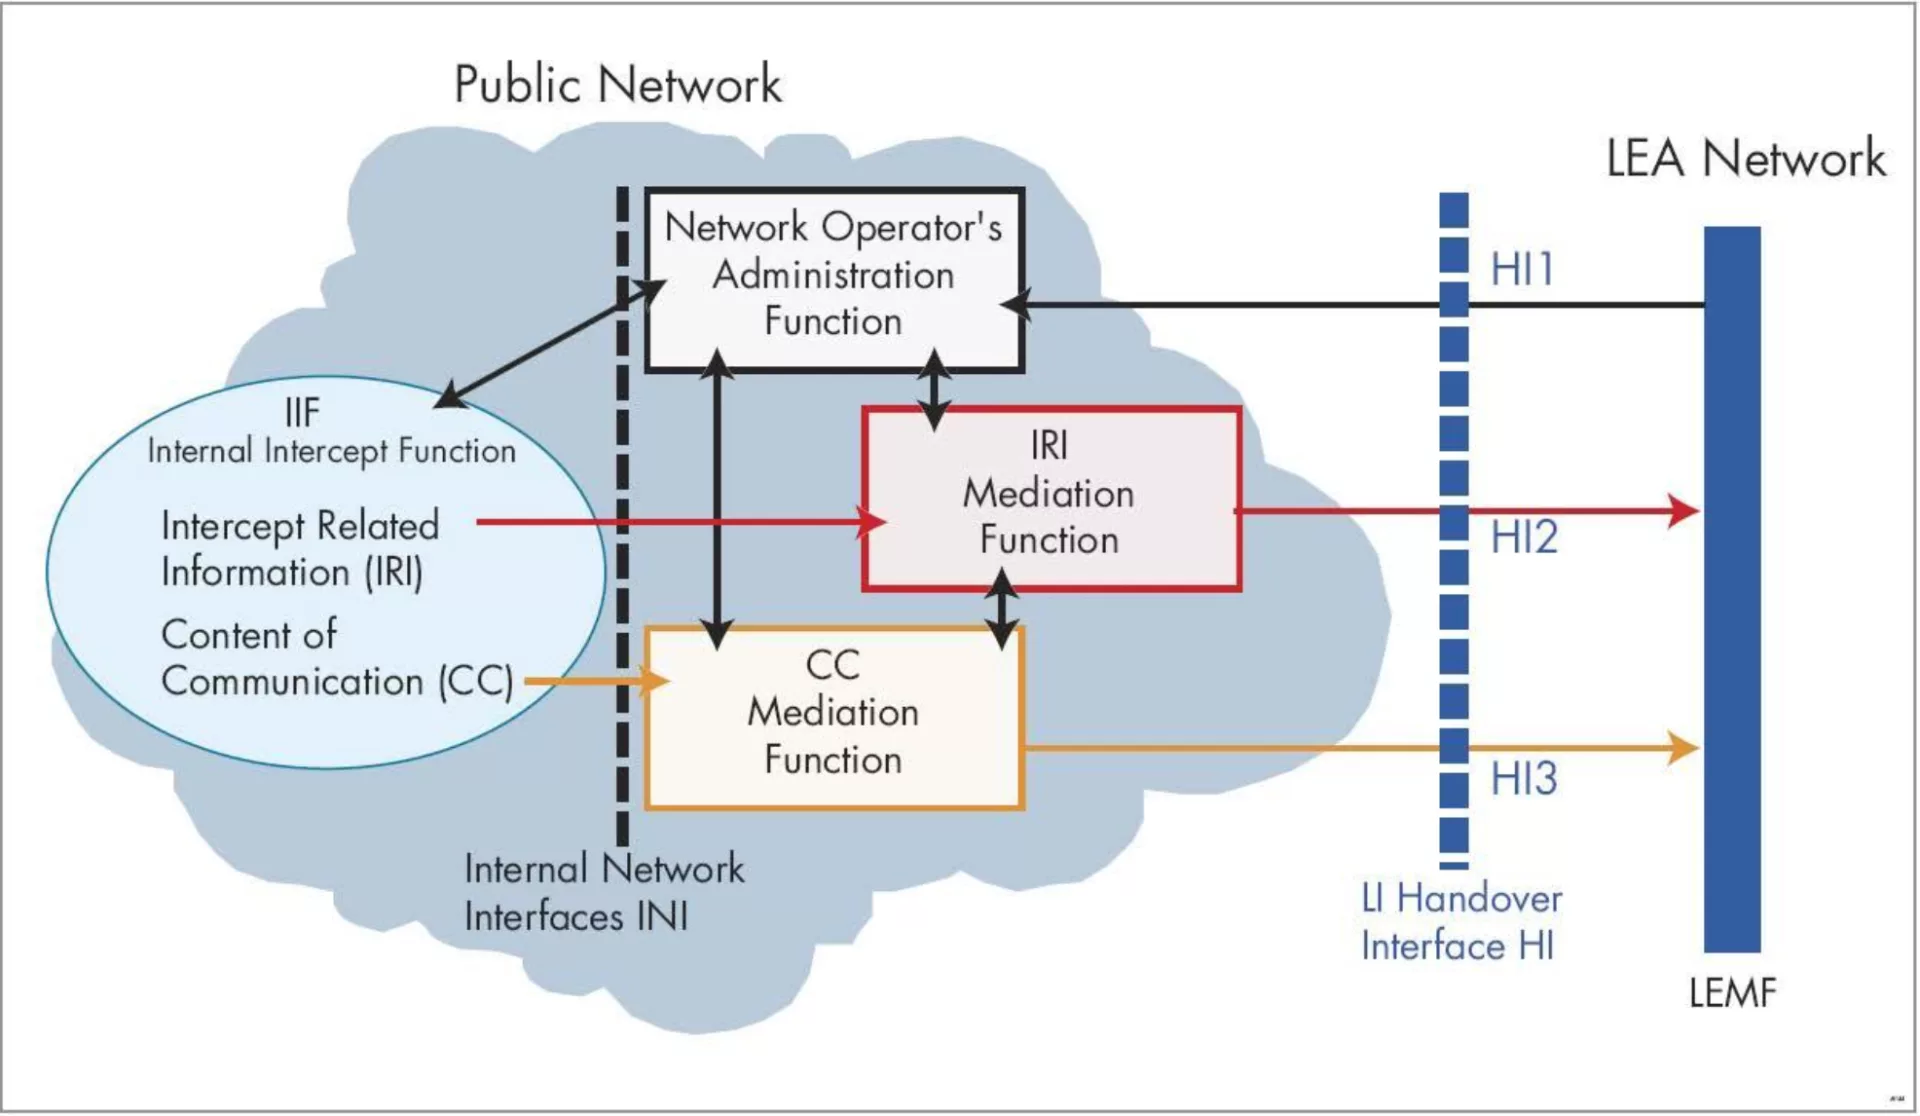
Dalam arsitektur Lawful Interception, terdapat beberapa komponen yang bekerja bersama. Implementasinya bisa berbeda-beda tergantung infrastruktur operator dan sistem yang digunakan.
Secara umum, arsitektur tersebut melibatkan beberapa bagian berikut.
A. Target Communication
Ini merupakan komunikasi yang menjadi objek intersepsi, misalnya komunikasi telepon atau layanan komunikasi elektronik lainnya.
Target biasanya diidentifikasi menggunakan informasi tertentu, seperti nomor telepon atau identitas pelanggan yang relevan.
B. Network Operator
Operator telekomunikasi memiliki infrastruktur jaringan yang menangani komunikasi pelanggan.
Dalam implementasi lawful interception, infrastruktur jaringan dapat memiliki fungsi khusus untuk menyediakan informasi komunikasi sesuai permintaan intersepsi yang sah.
C. Mediation Function
Mediation Function bertugas menjadi penghubung antara sistem jaringan dengan sistem penerima informasi intersepsi.
Komponen ini membantu mengelola dan meneruskan informasi sesuai format serta antarmuka yang ditentukan.
D. Law Enforcement Monitoring Facility (LEMF)
LEMF merupakan fasilitas yang digunakan oleh lembaga penegak hukum untuk menerima dan mengelola informasi hasil intersepsi yang diizinkan.
Informasi yang diterima dapat berupa informasi terkait komunikasi maupun isi komunikasi, bergantung pada jenis intersepsi dan kewenangan yang diberikan.
Jadi, prosesnya bukan sekadar nomor telepon dimasukkan ke sebuah aplikasi, kemudian semua percakapan otomatis muncul di layar. Ada beberapa komponen jaringan dan sistem yang terlibat di dalamnya.
4. Mengenal HI1, HI2, dan HI3: Tiga Komponen Penting dalam Standar Intersepsi
Dalam standar teknis telekomunikasi yang dikembangkan ETSI, terdapat istilah HI1, HI2, dan HI3.
Ketiganya merupakan bagian dari mekanisme pertukaran informasi dalam arsitektur Lawful Interception.
| Komponen | Fungsi |
|---|---|
| HI1 | Informasi administratif terkait permintaan dan pengelolaan intersepsi |
| HI2 | Informasi terkait komunikasi atau Intercept Related Information (IRI) |
| HI3 | Isi komunikasi atau Content of Communication (CC) |
Supaya lebih gampang dipahami, kita gunakan contoh sederhana.
Misalnya, sebuah proses intersepsi telah mendapatkan otorisasi yang sah.
HI1 berkaitan dengan informasi administratif mengenai proses intersepsi.
HI2 dapat memuat informasi seperti waktu komunikasi, identitas pihak yang berkomunikasi, atau informasi terkait aktivitas komunikasi lainnya.
HI3 berkaitan dengan isi komunikasi yang diintersepsi, apabila memang termasuk dalam ruang lingkup otorisasi.
Perlu dicatat, HI1, HI2, dan HI3 bukan nama aplikasi atau jenis alat penyadap. Ketiganya merupakan istilah antarmuka dalam standar teknis LI.
5. Apakah Penyadapan Bisa Dilakukan Tanpa Memegang HP Target?
Jawabannya: secara teknis, intersepsi komunikasi tertentu memang dapat dilakukan melalui infrastruktur jaringan telekomunikasi tanpa harus memegang perangkat fisik milik target.
Ini berbeda dengan metode penyadapan menggunakan spyware yang harus berinteraksi dengan perangkat atau sistem operasi ponsel.
Ada dua pendekatan yang perlu dibedakan.
Pertama, Network-Based Interception
Pendekatan ini bekerja melalui infrastruktur jaringan telekomunikasi. Informasi komunikasi dapat diintersepsi melalui komponen jaringan yang mendukung mekanisme LI.
Kedua, Device-Based Surveillance
Pendekatan ini melibatkan perangkat target, misalnya melalui perangkat lunak berbahaya atau spyware yang mendapatkan akses ke data dan fungsi tertentu pada ponsel.
Keduanya memiliki cara kerja, kebutuhan teknis, dan risiko keamanan yang berbeda.
Jadi, ketika mendengar istilah penyadapan telepon, jangan langsung membayangkan seseorang harus memasang aplikasi tertentu di HP target. Dalam dunia telekomunikasi, mekanismenya bisa jauh lebih kompleks.
6. Server, Database, dan Dashboard: Apa Saja Infrastruktur di Balik Sistem Penyadapan?
Sama seperti sistem informasi berskala besar lainnya, sistem pengelolaan intersepsi membutuhkan infrastruktur teknologi untuk menjalankan berbagai fungsi.
Beberapa komponen yang secara umum dapat ditemukan dalam sistem semacam ini antara lain:
1. Server
Server menjadi tempat aplikasi dan layanan sistem dijalankan. Di dalamnya terdapat proses pengelolaan permintaan, autentikasi, komunikasi antarkomponen, dan fungsi administratif lainnya.
2. Database
Database digunakan untuk menyimpan informasi administratif, konfigurasi, identitas target yang telah diotorisasi, serta catatan aktivitas sistem.
3. Dashboard Monitoring
Dashboard membantu administrator atau petugas yang memiliki kewenangan melihat status sistem, aktivitas, dan informasi operasional sesuai hak akses masing-masing.
4. Network Infrastructure
Infrastruktur jaringan menjadi bagian penting karena sistem LI harus terhubung dengan komponen jaringan yang mendukung intersepsi komunikasi.
5. Storage System
Sistem penyimpanan digunakan untuk mengelola data yang dihasilkan atau diterima selama proses intersepsi sesuai ketentuan penyimpanan dan retensi data.
Perlu diingat, daftar ini merupakan gambaran komponen arsitektur secara umum, bukan daftar perangkat yang sudah terkonfirmasi digunakan dalam LIMS Polri.
7. Bagaimana Sistem Memastikan Penyadapan Tidak Dilakukan Sembarangan?
Ini salah satu bagian paling penting.
Sebuah sistem secanggih apa pun tetap memiliki risiko apabila pengelolaan aksesnya tidak dilakukan dengan benar.
Karena itu, sistem yang menangani informasi sensitif seharusnya memiliki beberapa lapisan pengamanan.
Role-Based Access Control (RBAC)
RBAC merupakan metode pengaturan hak akses berdasarkan peran pengguna.
Misalnya, administrator sistem memiliki kewenangan untuk mengelola konfigurasi, sedangkan petugas lain hanya dapat mengakses fungsi tertentu.
Dengan cara ini, tidak semua pengguna bisa membuka atau mengubah seluruh data.
Multi-Factor Authentication (MFA)
MFA memberikan lapisan keamanan tambahan saat pengguna masuk ke sistem.
Selain password, pengguna perlu melakukan verifikasi tambahan, misalnya melalui aplikasi autentikator atau metode keamanan lainnya.
Approval Workflow
Setiap permintaan intersepsi seharusnya melewati tahapan persetujuan sesuai ketentuan hukum dan kebijakan yang berlaku.
Sistem dapat dirancang agar permintaan tidak langsung aktif sebelum persyaratan dan otorisasi yang diperlukan terpenuhi.
Audit Trail
Audit trail merupakan catatan aktivitas pengguna dan sistem.
Contohnya:
Siapa yang masuk ke sistem.
Kapan pengguna mengakses sistem.
Data apa yang diakses.
Perubahan apa yang dilakukan.
Siapa yang memberikan persetujuan.
Dengan adanya audit trail, aktivitas sistem dapat diperiksa kembali ketika muncul dugaan penyalahgunaan.
8. Audit Log dan Digital Forensics: Bisakah Jejak Aktivitas Penyadapan Dihapus?
Nah, bagian ini cukup menarik kalau dilihat dari sudut pandang cybersecurity.
Dalam sebuah sistem digital, hampir setiap aktivitas penting seharusnya meninggalkan catatan. Catatan tersebut dikenal sebagai log.
Contohnya, ketika administrator login ke server, mengubah konfigurasi, mengakses database, atau melakukan perubahan terhadap suatu data, aktivitas tersebut dapat dicatat oleh sistem.
Lalu, bagaimana kalau ada seseorang yang mencoba menghapus catatan tersebut?
Di sinilah konsep Digital Forensics berperan.
Apa Itu Audit Log?
Audit log merupakan rekaman aktivitas yang membantu administrator dan tim keamanan mengetahui apa saja yang terjadi di dalam sistem.
Misalnya, sebuah sistem mencatat:
| Aktivitas | Informasi yang dicatat |
|---|---|
| Login | Akun pengguna dan waktu login |
| Akses data | Jenis data yang diakses |
| Perubahan konfigurasi | Nilai sebelum dan sesudah perubahan |
| Penghapusan data | Akun, waktu, dan objek yang dihapus |
| Perubahan hak akses | Pengguna yang melakukan perubahan |
Dengan catatan seperti ini, tim keamanan bisa melakukan pemeriksaan ketika ditemukan aktivitas yang mencurigakan.
Apa Itu Immutable Logging?
Salah satu pendekatan untuk memperkuat keamanan log adalah immutable logging.
Sederhananya, log disimpan menggunakan mekanisme yang membuat catatan tersebut tidak mudah diubah atau dihapus secara sepihak.
Beberapa pendekatan yang dapat digunakan antara lain:
Write-once storage.
Hash chaining.
Digital signature.
Remote log server.
Sistem penyimpanan dengan proteksi retensi.
Misalnya, setiap catatan aktivitas memiliki nilai hash yang berkaitan dengan catatan sebelumnya. Jika seseorang mengubah isi catatan lama, rangkaian hash dapat menunjukkan adanya ketidaksesuaian.
Namun, teknologi ini bukan berarti penghapusan jejak menjadi mustahil. Implementasinya tetap perlu dirancang dengan benar dan dilindungi dari akses administrator yang tidak sah.
Bagaimana Digital Forensics Bekerja?
Digital forensics merupakan proses pemeriksaan bukti digital untuk mengetahui apa yang sebenarnya terjadi.
Dalam kasus dugaan penghapusan file hasil penyadapan yang diberitakan pada November 2026, aspek forensik digital menjadi penting untuk memeriksa apakah ada aktivitas penghapusan, kapan aktivitas tersebut dilakukan, dan perangkat atau akun apa yang berkaitan dengannya.
Beberapa hal yang dapat diperiksa oleh investigator antara lain:
Log aktivitas server.
Riwayat akses database.
Metadata file.
Backup dan snapshot sistem.
Artefak digital pada perangkat terkait.
Catatan aktivitas akun administrator.
Dengan menggabungkan berbagai bukti tersebut, investigator dapat menyusun kronologi aktivitas digital secara lebih terukur.
9. Risiko Penyalahgunaan Sistem LIMS dari Perspektif Cybersecurity
Teknologi yang memiliki kemampuan mengakses informasi sensitif tentu membutuhkan pengamanan ekstra.
Masalahnya, ancaman keamanan tidak selalu datang dari hacker yang menyerang dari luar. Dalam dunia cybersecurity, ada juga ancaman yang berasal dari orang dalam organisasi. Istilahnya adalah Insider Threat.
Ancaman ini bisa muncul ketika seseorang yang memiliki akses resmi menggunakan kewenangannya di luar tujuan yang diperbolehkan.
Berikut beberapa risiko yang perlu diperhatikan.
1. Privilege Abuse
Terjadi ketika pengguna memanfaatkan hak akses yang dimilikinya untuk melakukan aktivitas di luar kewenangannya.
2. Unauthorized Access
Seseorang memperoleh akses ke sistem atau data tanpa persetujuan yang sah.
3. Data Manipulation
Data di dalam sistem diubah tanpa otorisasi yang sesuai.
4. Log Tampering
Catatan aktivitas sistem dimodifikasi atau dihapus sehingga proses audit menjadi lebih sulit.
5. Data Leakage
Informasi sensitif keluar dari sistem dan berpotensi diketahui pihak yang tidak berhak.
Karena itu, keamanan sistem seperti LIMS tidak cukup hanya mengandalkan firewall atau password yang kuat. Diperlukan kombinasi pengamanan teknis, pengawasan, prosedur operasional, dan kontrol kewenangan.
10. Bagaimana Seharusnya Sistem Penyadapan Digital Diamankan?
Kalau berbicara tentang sistem yang memiliki akses terhadap komunikasi pribadi, keamanan harus menjadi prioritas utama.
Ada beberapa pendekatan yang bisa diterapkan untuk mengurangi risiko penyalahgunaan.
| Metode keamanan | Tujuan |
|---|---|
| MFA | Mencegah akses hanya dengan mengandalkan password |
| RBAC | Membatasi akses berdasarkan peran |
| Approval berlapis | Memastikan permintaan mendapatkan persetujuan yang diperlukan |
| Encryption | Melindungi data saat disimpan dan dikirim |
| Immutable logging | Melindungi integritas catatan aktivitas |
| SIEM | Membantu mendeteksi aktivitas mencurigakan |
| Regular audit | Memastikan sistem digunakan sesuai prosedur |
Salah satu konsep yang juga penting adalah Separation of Duties.
Konsep ini berarti satu orang tidak seharusnya memiliki kendali penuh terhadap seluruh proses yang sensitif.
Sebagai contoh, petugas yang mengajukan permintaan tidak otomatis menjadi satu-satunya orang yang menyetujui dan mengaktifkan permintaan tersebut.
Dengan pembagian kewenangan seperti ini, potensi penyalahgunaan akses dapat dikurangi.
11. Pelajaran dari Kasus Dugaan Penyadapan LSP: Teknologi Harus Diimbangi Pengawasan
Kasus dugaan penyadapan yang menyeret LSP dan dua tersangka lainnya menjadi pengingat bahwa teknologi tidak selalu menjadi solusi jika tidak diimbangi dengan pengawasan yang baik.
Sistem seperti LIMS memang memiliki fungsi penting dalam mendukung proses penegakan hukum. Namun, kemampuan teknologi untuk mengakses informasi komunikasi juga membawa tanggung jawab yang besar.
Sebuah sistem bisa saja memiliki server yang canggih, database yang aman, dan dashboard monitoring yang modern. Tetapi, semua itu tidak akan cukup apabila mekanisme otorisasi dan pengawasan tidak berjalan sebagaimana mestinya.
Dari perspektif teknologi informasi, ada tiga hal yang perlu menjadi perhatian:
Access Control: Siapa yang boleh mengakses sistem?
Accountability: Siapa yang bertanggung jawab atas setiap aktivitas?
Transparency: Bagaimana aktivitas sistem dapat diaudit dan dipertanggungjawabkan?
Pada akhirnya, keamanan bukan hanya tentang bagaimana mencegah orang luar masuk ke sistem. Keamanan juga tentang memastikan orang yang sudah memiliki akses tidak menyalahgunakan kewenangannya.
Kesimpulan
Teknologi Lawful Interception dan LIMS menunjukkan bahwa proses penyadapan digital ternyata jauh lebih kompleks daripada yang dibayangkan banyak orang.
Di baliknya terdapat berbagai komponen, mulai dari infrastruktur jaringan telekomunikasi, server, database, sistem pengelolaan akses, hingga mekanisme pengiriman informasi komunikasi.
Kasus dugaan penyalahgunaan LIMS yang sedang menjadi perhatian publik juga membuka diskusi lebih luas mengenai pentingnya keamanan sistem, kontrol akses, audit log, dan pengawasan terhadap teknologi yang memiliki kemampuan mengakses informasi pribadi.
Sebab, secanggih apa pun sebuah sistem, tetap saja manusia yang mengelolanya harus memiliki batas kewenangan yang jelas.
Teknologi boleh semakin canggih, tetapi keamanan, privasi, dan tanggung jawab tidak boleh ditinggalkan.
Referensi dan Sumber Bacaan
ETSI – Technical Specification TS 102 232-1: Lawful Interception.
ETSI – Handover Specification for IP Delivery.
Pemberitaan dan keterangan resmi Bareskrim Polri mengenai kasus dugaan penyalahgunaan LIMS pada November 2026.
Catatan: Pembahasan arsitektur LIMS dalam artikel ini merupakan penjelasan teknis berdasarkan konsep umum Lawful Interception dan standar ETSI, bukan klaim mengenai konfigurasi internal LIMS Polri yang belum dipublikasikan.